
2026 年 11 月 12 日,Anthropic 在 Claude 官網發布了〈Operate Claude Managed Agents inside your security perimeter〉,宣布 Claude Managed Agents 自架版進入私有測試。這次接回企業環境的,包括 Agent 的執行調度、沙箱、憑證與工作歷史;模型呼叫則仍由選定的推論供應商處理。
對正在評估企業 Agent 的人,真正的問題是:工作紀錄要由誰保存?工具可以碰到哪裡?送去模型的資料又有哪些?下面先還原公告的部署變化,再用技術文件核對安全與功能邊界,最後整理值得試、以及應先暫緩的情境。
一、Claude Managed Agents 自架,接回的是哪一層?
把 Agent 想成一支接到工單就開始工作的團隊:模型負責判讀與決定下一步;Harness 負責反覆呼叫模型、派發工具並接回結果;沙箱是實際跑命令和改檔案的工作區;Session 則留下這份工作的事件紀錄。若這幾個名詞還混在一起,可以先看 Agent Harness 的分工。
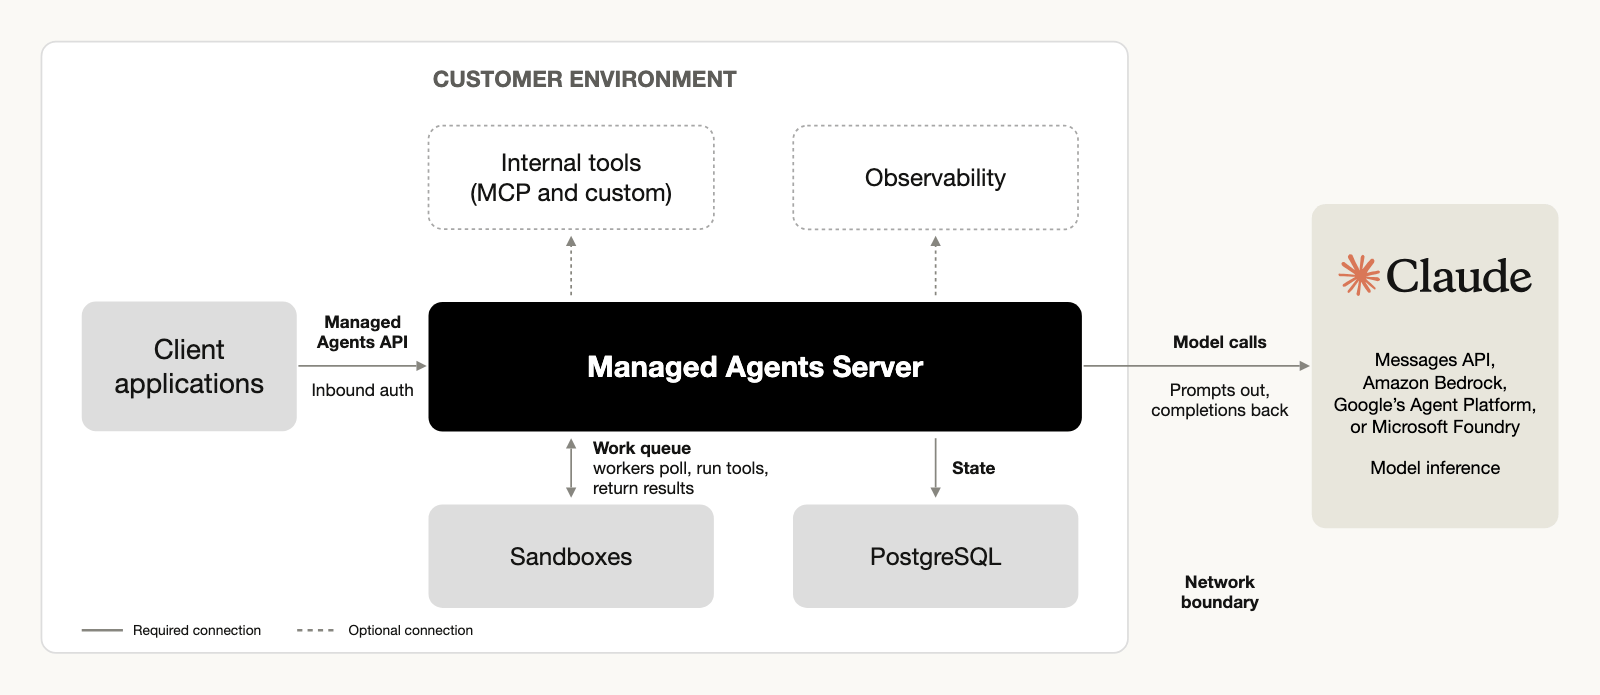
原公告介紹的變化,是讓企業從只管理工作區,進一步管理整個 Agent 服務。官方自架總覽把三種部署的分工列得很清楚:
| 部署選項 | 工具執行沙箱 | Agent 服務與歷史 | 模型推論 |
|---|---|---|---|
| 雲端沙箱 | Anthropic | Anthropic | Anthropic |
| 僅自架沙箱 | 企業 | Anthropic | Anthropic |
| 自架 Managed Agents | 企業 | 企業 | Anthropic 或企業選定的供應商 |
因此,原本被「Session 歷史必須存於自己的資料庫」擋住的團隊,多了一條可以評估的路。若需求只是讓工具碰到內部程式碼,僅自架沙箱仍是官方列出的選項;要不要多接管服務,取決於你是否需要控制調度與儲存,而不是自架範圍越大就越好。
二、資料庫留在內部,模型仍會收到什麼?
這是解讀 Claude Managed Agents 自架時最容易漏掉的一條線。官方 資料與存取文件說明,每次模型呼叫會帶上當時的對話,包含提示、工具輸入與工具結果。推論預設送到 Claude API,也可以設定為雲端供應商或自己的模型閘道。
假設 Agent 在內網讀取一份建置失敗日誌,再請模型判斷錯誤:日誌檔案可以一直存於企業的磁碟,但被工具讀出並放進對話的內容,仍會走向設定的推論端點。檔案的儲存地、Agent 的執行地、模型實際收到的內容,是三個要分別核對的問題。自己的閘道也需要繼續追查後端去向,才能畫完資料路徑。
ZDR(零資料保留)也要分兩本帳。自架服務的 Session 歷史由企業保存;若企業與 Anthropic 已有 ZDR 安排,送到 Claude 的模型呼叫依其他 Messages API 呼叫的相同方式適用該安排。這不會替企業資料庫、備份與自己選用的監控後端設定刪除期限。原公告的條件是「已有安排」,不能因為完成安裝就推論所有資料都會自動清除。
在實際審查時,先列出三列:工作資料會進入哪些工具結果、每個推論端點由誰處理、Session/日誌/備份各保留多久。這張表往往比「是否自架」的勾選框更接近真正的採用條件。
三、四個安全原則,必須落到不同的執行邊界
公告把安全設計分成四部分:讓 Harness 與工具沙箱分離、憑證留在沙箱外、限制可連線主機,以及保留可檢視的工作紀錄。這些是 Anthropic 對架構的說明;是否能在某家公司的部署中攔下事故,仍要用該部署的權限與網路規則驗收。
拆開調度與工具,仍要替 Worker 建立隔離
Anthropic 較早的 Managed Agents 工程文章解釋,將 Harness、Session 與沙箱拆開,可以讓元件被替換或失敗時,不必把整份工作綁在同一個容器。這也說明了今日可以把不同部分放到企業環境的架構基礎。
但自架總覽另外明示:Worker 本身不隔離 shell;命令具有 Worker 程序的權限及網路存取能力,隔離來自它所在的容器、虛擬機或其他沙箱。把 Worker 直接啟動在具有重要檔案與廣泛憑證的主機上,會把那個環境的能力交給工具。這是部署者必須接住的責任。
憑證放在外面,還要看代理機制適用的呼叫
Credentials stay out of the sandbox
中文:憑證留在沙箱外。這是原文的安全原則標題。
Anthropic,2026 年 11 月 12 日公告
原文接著把範圍限定在 MCP 工具與支援的 API 呼叫,由沙箱外的代理加上憑證;自架也可整合自己的 Secret Manager。具體落地時,自架功能差異表還要求:環境變數型 Vault 憑證需要先啟用 Egress Gateway。若改由自己的工具把金鑰直接交進沙箱,就必須按那條路徑重新評估,不能沿用「Agent 看不到金鑰」的結論。
伺服器允許清單與 Worker 防火牆要各自檢查
資料與存取文件把伺服器的連線目的地,與 Worker 能連到哪裡分開列出:Worker 擁有其所在沙箱被允許的網路能力。只限制伺服器連到哪些 MCP 主機,不足以代替 Worker 的出口規則。對只修建置錯誤的 Agent,可以先把工具需要的 Git、套件庫與測試服務逐項列出,並用被禁止的測試目的地確認阻擋確實生效。
紀錄能回查,也會形成另一份敏感資料
原文強調步驟與工具呼叫可留下紀錄。自架文件補充,伺服器的 Trace 與 Metrics 需透過 OpenTelemetry 環境變數啟用,輸出到你指定的位置;日誌由自己的執行環境收集。這讓團隊能接上現有監控,也意味著監控的存取與保留需要一起設計。
同一份文件還指出,不同信任等級應使用各自的 Deployment;同一個部署裡建立不同 Environment,並不構成信任等級隔離。若把讀取公開素材的工作與可碰內部系統的工作放在一起,應先按這項限制重畫配置。想理解不可信文字如何影響工具,可對照 子代理 Prompt Injection 防禦;安全測試應沿著權限與資料流設計。
四、相同核心 API,遷移時仍有功能缺口
「開發者沿用相同核心 API」降低了理解與接線的門檻;截至 2026 年 11 月 15 日查閱的官方差異表,自架版仍有明確例外。以下幾項直接影響既有工作流:
| 要搬的能力 | 目前自架文件列出的行為 | 規劃時要接住的工作 |
|---|---|---|
| 既有 Agent 與 Session 歷史 | 不會由託管服務自動複製 | 重新建立 Agent、Skill、Vault 憑證與 Memory Store |
| 排程與 Webhook 啟動 | 自架未提供 Scheduled deployments 路由,也不發送 Webhook | 使用自己的排程器;Worker 持續輪詢並讀取事件流 |
| Dreams 記憶整理 | 自架未提供該路由,文件列為無替代功能 | 先檢查既有流程是否依賴它 |
| MCP OAuth 憑證 | 建立時遭拒,未提供該 Token 更新流程 | 依文件改用 static_bearer,並自行更新到期 Token |
這些限制不代表自架沒有價值,而是讓比較變得具體。例如你原本依賴 Agent 記憶與 Dreaming,就要先回答工作記憶如何整理;不能只測一次 API 呼叫成功,就宣布整條流程已經搬完。這些差異來自同一份官方技術文件,並非從未找到功能而反推不支援。
五、AlphaLab 的判讀:控制權的價值,要連同維運接手一起算
我同意:讓執行與紀錄靠近內部系統,能解決具體阻力
對已經有容器平台、資料庫備援、身份管理與監控流程的團隊,自架 Agent 服務提供了可安排進現有架構的元件。當原先的阻力是 Session 儲存地或指定推論路徑,這個選項確實對準問題;不必為了接管那一層就從頭寫一套完整 Agent 平台。這是部署選擇的增加,實際節省多少工作仍取決於整合與遷移成本。
我存疑:自架帶來的控制,是否有對應的營運能力
企業接回伺服器與資料庫,也接回更新、備援、容量與事件處理。判斷自架是否划算,應計入人力、故障復原及每份合格工作的總成本。本文未執行這個私有測試,也不把供應商的架構說明換算成更安全、更便宜或更快的實測結論。
最值得驗收的是「出錯之後還能否守住邊界」
一次成功修好建置,能證明正常路徑跑通;遇到惡意工具輸出、過期憑證或失聯 Worker 時,系統如何停止、回報與復原,才決定能否逐步擴大任務。可以用 最小 Harness 的狀態與停止條件建立檢查思路,再用 規則與系統閘門的分工確認限制落在真正能阻擋動作的位置。這是建議的驗收設計,並非本篇取得的測試結果。
六、誰值得申請私有測試?先帶一張邊界表去談
now available in private beta
中文:目前提供私有測試;這是公告對開放階段的描述。
Anthropic,2026 年 11 月 12 日公告節錄
原文最後引導團隊聯絡 Anthropic 客戶窗口申請存取。若你的主要需求是紀錄必須自存、模型呼叫要走指定供應商,而且已有能接管服務的維運團隊,值得拿一項可回復的內部任務評估。若只需要工具留在內網,先比較僅自架沙箱;若需求是模型在本地離線推論,則這份官方架構仍把模型放在 Anthropic 或選定的供應商,不能把這次發布直接當作答案。
申請前先寫好五個問題:哪段資料會送入模型?哪個工作區可以寫入?每把憑證由誰保管與撤銷?斷線或錯誤時由誰接手?工作歷史連同備份如何清理?再列出你依賴的排程、Webhook 與記憶功能,逐項對照差異表。
Claude Managed Agents 自架的實際意義,是讓企業可以把更多 Agent 基礎設施接進自己的營運邊界。值得接回多少,應由你需要控制的資料與能承擔的責任決定。先讓一份低代價工作留下可回查、可停止、可清理的紀錄,再擴大它能碰到的系統。
接著閱讀
左右滑動查看更多推薦
 內容類型:文章
【2026 最新】HA-MCP 教學:Claude 怎麼接 Home Assistant?六步學會唯讀驗證與自動化還原
工具接上了,還要讀對實體、驗過拒絕並證明能還原。用兩個虛擬開關與一條測試自動化,學會 HA-MCP 的唯讀首跑和受控修改。
閱讀文章 內容類型:文章
【2026 最新】AWS Emulator 教學:Claude Code 怎麼驗 S3?本機寫讀與上雲前六步核對
讓 Claude Code 接上本機 AWS Emulator,先驗 S3 的寫入、讀回與物件狀態,再逐項核對 API 相容性與上雲驗收邊界。
閱讀文章 內容類型:文章
Strands Decider 解讀:Amazon 自報工單降本 98%,便宜在哪裡?(2026)
Amazon 自報以 Strands Decider 接替 Sonnet 4.6,工單模型成本降低約 98%。拆開精簡輸入、GPU 利用率、分類品質與雙軌部署,並揭示原文公開延遲圖的合成佔位資料,判斷哪些經驗值得採用。
閱讀文章 內容類型:文章
【2026 最新】MixUA 四層記憶教學:共用 Agent 怎麼只分享可公開的經驗?
可重用的經驗,和可以公開的經驗,是兩個問題。用兩位假使用者、兩個 Agent 與純 Python,做出四層讀取規則,檢查暗號外流與分享誤判。
閱讀文章 內容類型:文章
【2026 最新】搜尋 Agent 過期文件測試怎麼做?六步建立可追查的故障注入實驗
答案有引用仍可能用錯版本。用十份虛構文件、Python 搜尋替身與引用 ID,建立能回放的過期證據測試。
閱讀文章 內容類型:文章
【2026 最新】Strata 雙顯卡反而變慢?Main/Helper、PCIe 與兩種分工排查六步教學
多一張顯卡不一定少一段等待。分清兩種雙卡機制,照六步固定版本、核對角色與 PCIe 路徑,用合格交件時間決定副卡去留。
閱讀文章