
2026 年 11 月 13 日,Cursor 團隊在官方部落格發布了〈An update on our recent security incident〉。這份 Cursor 資安事件調查補上 10 月惡意擴充套件事件的上游路徑:歷史 Agent 紀錄裡的憑證,如何成為通往其他系統的入口。這次更新談的是舊事件的調查進展。
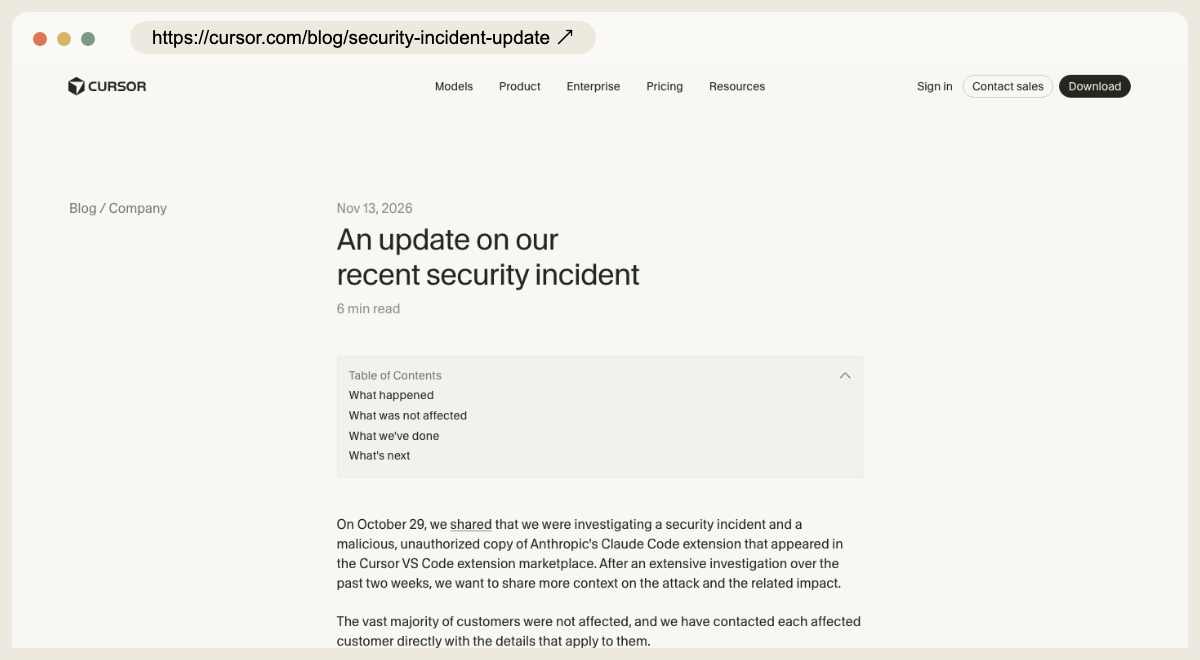
先看新揭露的因果鏈,再對照 Fireworks 的公告,最後判斷組織應如何管理會被保存、複製與交給供應商的工作紀錄。若你正在處理可疑安裝,先讀先前的套件範圍與主機復原分析;本文聚焦資料與權限如何跨越邊界。
一、Cursor 資安事件調查:只讀資料也能帶出可用權限
依 Cursor 的調查,攻擊者取得其發給 Fireworks、並由後者外洩的存取金鑰,讀走共享儲存桶中以 2025 年為主、非 Privacy Mode 的部分 coding agent traces。少數紀錄含有未遮蔽憑證,進一步通往 Cursor 使用的 SaaS,再觸及部分封存非正式環境程式庫、客服與業務資料。
Cursor 說,攻擊者隨後以內部資料中的失竊憑證,直接把遭竄改的 Claude Code 擴充套件放進其 VS Code 市集的供應快取。這裡的關鍵,是資料的讀取權可以攜出另一套系統接受的身分證明。
It started at Fireworks.
中文:事情從 Fireworks 開始。
Cursor 調查更新
可以把它想成一間只准閱讀的檔案室:讀者不能改檔案,卻可能抄走紙上仍有效的門禁碼。「只讀」限制的是目前這個儲存空間的操作;憑證的用途、權限與有效期,要到發證系統另外判斷。這是從公告路徑推得的風險機制。
二、三組數字,回答的是三個不同問題
Cursor 將 API 憑證外洩比例列為客戶的 低於 0.01%,Agent 紀錄外洩列為使用者的 低於 0.05%;對特定快取套件,則說 最多 5,000 名使用者可能取得,供應約 11 小時。這些都是公司的調查口徑,不能換成「5,000 台已遭入侵」。
資料被複製、套件被交付、程式被載入與後續權限被使用,應各有一份證據。比例也無法直接相乘:分母、重疊群體與觀測方式不同。對採購者而言,更值得追問的是「我的組織落在哪一種通知與處置範圍」。
Cursor 表示 Privacy Mode 的提示與程式碼、即時推論流量、正式產品與其他列明系統未受這次事件影響,並已撤權、輪替憑證、重建市集、擴大掃描與網路限制、重新部署基礎設施及聘用外部鑑識。公司將最後觀察到且遭阻擋的攻擊活動列在 11 月 1 日。對受控狀態,其措辭是:
We believe the incident is contained.
中文:我們相信事件已受控。
Cursor 調查更新
這句話保留了判斷的主體與證據邊界。採購決策可以納入公司的應變說明,但完整攻擊鏈、上述規模與清除成果,仍應視為 Cursor 的調查結論。
三、Fireworks 的更新,能交叉確認到哪裡?
Fireworks 11 月 9 日更新指出,早期已知影響主要是儲存的 secrets;後續發現帳戶與帳單資料也受影響,有限帳戶另涉及 secrets、資料集與未完成模型。公告還披露,10 月 23 日第三方雲端供應商事件之後,攻擊者於 24 日觸及其開發機器並執行未授權工作。
這是供應鏈另一個當事方的原始揭露,能確認 Fireworks 確實在處理憑證與資料外洩;它沒有獨立驗證 Cursor 列出的所有人數與下游步驟。把兩家公告排在一起,最有用的結論是調查範圍會隨證據增加而修正,而非選一句最安心的早期措辭永久沿用。
Fireworks 也說截至其調查進度,未偵測到 Inference、Training SDK 與 Nexus 受到影響,並列出撤銷憑證、降低權限、網路隔離與儲存存取強化。這與 Cursor 所述「歷史資料儲存桶」分屬不同資料路徑;不能因某項即時服務採零保留,就推論所有離線資料副本都不存在。
四、隱私模式、資料保留與憑證有效期,要分成三張表
Cursor 的資料使用政策把 Privacy Mode 與訓練使用、模型供應商保留條件連在一起,並列出濫用偵測與非 ZDR 模型等例外條件。它是一份資料處理規則,閱讀時應同時核對使用的功能與適用條件。
對組織來說,應分開列出:哪些內容允許訓練;哪些紀錄為除錯、客服或產品功能而保存;其中憑證由誰發出、何時失效。現在的設定也不能替過去工作階段補出證據。若要追查歷史資料,應拿當時設定、保存範圍與事件通知逐一對照。
OpenTelemetry 的敏感資料指引明列驗證憑證與 session tokens 為敏感資料,要求檢查 instrumentation 實際送出的內容,並以資料最小化為原則;Collector 的刪除、篩選、允許屬性與轉換處理器,可用來縮小蒐集範圍。這支持的是一般防護原則,並非本事件已採用或失效的產品清單。
一份紀錄可以對除錯有用,同時對攻擊者有用。設計時要問的,是保留某個欄位究竟多解決了哪個問題,以及它能否用錯誤類型、狀態碼或已去識別的識別碼取代。把完整輸入都留著,會讓後續每一個可讀取者承接更多保護責任。
五、AlphaLab 的判讀:治理要跟著資料副本走
我同意:把責任說到自己儲存的資料與發出的權限
好的調查更新,應讓讀者追問每一段交接。即使入口位於供應商,下游系統仍需為自己給出去的讀取範圍、紀錄內容與發行權限負責。若採購審查只問模型供應商名稱,就會漏掉共享儲存、客服系統與套件供應快取這些實際接點。
我存疑:低比例能否充分表達營運風險
一把可廣泛使用的憑證,與一百份失效測試資料,風險結構很不一樣。受影響比例值得公開,但還需要權限範圍、有效期限、可觸及系統與撤銷證據,才能解釋損害上限。這也避免另一個極端:因為路徑嚴重,就把每名使用者都當成受害者。
值得追蹤的,是能否切斷同一類路徑
從公告機制推導,最值得驗收的改善包括:離線資料輸出前的去密鑰處理;供應商憑證的專用與限縮;客服與分析資料的分區;發行快取對產物來源與完整性的檢查。這是對未來控制的建議,並非宣稱某項特定技術已在本事件中通過測試。
如果一份新報告只說「已加強安全」,下一步應追問誰能讀、誰能發、如何撤、何時到期。能用有限測試帳號與人工植入的假憑證驗收的控制,比一段抽象承諾更容易維護。測試資料要從一開始就與真實權限分開。
六、今天可以做什麼:盤點一條紀錄的完整旅程
先選一項真正使用中的 Agent 工作流,畫出輸入、工具輸出、工作階段紀錄、客服附件、分析副本與外部供應商。每站填上用途、內容、負責人、可讀取身分、保存期限與刪除方式;碰到空白,就把它當成下一個待補的營運資訊。
再檢查工具所需的秘密能否留在執行邊界,讓模型與一般紀錄只看見工具名稱和必要結果。可從AI Agent 密鑰安全了解具體設計,再以共享記憶的可披露範圍檢查哪些經驗可以留下。這些做法縮小外洩後的可用性,但仍需搭配發證端的撤權與存取紀錄。
若已收到本次事件通知,依通知辨識確切憑證與資料範圍。Fireworks 的事件處置指引提醒:移除儲存的 secret 並不會讓原憑證失效,第三方憑證要向發證服務撤銷或輪替。套件受影響者則另依Cursor 的主機復原公告處理,兩條工作線應各自驗收。
這份 Cursor 資安事件調查留下的決策規則是:把仍能換取權限的紀錄,按憑證資產管理。今天先找到一份最常被複製的 Agent 紀錄,確認它去了哪裡、誰能讀,以及裡面的權限是否早已到期。
接著閱讀
左右滑動查看更多推薦
 內容類型:文章
Cursor Origin 深度解讀:AI 編輯器為何自建 Git 平台?(2026)
Cursor 推出 Origin 早期測試,開始自己託管程式碼、PR 與 GitHub 鏡像。這篇拆解它的真實邊界、平台野心,以及團隊現在該怎麼安全試用。
閱讀文章 內容類型:文章
OpenAI Cursor 模型合作擬終止:直接供應、5% 流量與替代路徑(2026)
OpenAI 擬在 SpaceX 收購後終止對 Cursor 的直接模型供應。本文核對 11 月 12 日提案、5% 流量自述、替代路徑與平台中立爭議。
閱讀文章 內容類型:文章
Agent Plugins v1.0 是什麼?跨 Agent 開放標準的承諾與缺口(2026)
Agent Plugins v1.0 把 Agent Skills 與 MCP server 設定統一成可攜核心,支援 Codex、ChatGPT、Cursor、Copilot、Kiro、VS Code。本文拆解真正互通範圍、多方治理、安全缺口與 build once 的限制。
閱讀文章 內容類型:文章
【2026 最新】Skillsync 教學:Claude Code、Codex、Cursor 跨 Agent 續跑 8 項驗收法
Skillsync 能把 Claude Code、Codex、Cursor session 轉成目標原生格式,但成功匯入不等於可信續跑。本文用 8 項 fidelity matrix、假 canary 與 A/B 流程,驗收訊息、工具、工作樹、權限、秘密與來源完整性。
閱讀文章 內容類型:文章
Cursor Cloud Agents 更新:Canvas 分享如何改變團隊交付?(2026)
Cursor 雲端 Agent 新增可分享 Canvas 與測試版環境 API。拆開團隊存取條件、300/500 儲存庫文件差異與「載入快 5 倍」的證據邊界,判斷真正改善的是哪一段工作。
閱讀文章 內容類型:文章
【2026 最新】Cursor Computer Use 排錯:macOS 與 iOS 模擬器點不動,五步定位問題
畫面看得到,為什麼點了沒有反應?從 Helper 權限到原生 UI 測試,學會把截圖、事件與 App 結果分開驗收。
閱讀文章